Kaspersky-Experten haben einen neuen Angriffsvektor bei drahtlosen Barcode-Scannern entdeckt, die Cyberkriminellen potenziell den Zugriff auf kritische Systeme innerhalb von Lagernetzwerken ermöglicht.
Kaspersky entdeckt Cyberrisiko in Logistik: Fehlende Authentifizierung zwischen Barcode-Scanner und Basisstation ermöglicht potenziell die Ausführung unautorisierter Befehle auf angeschlossene Computer.
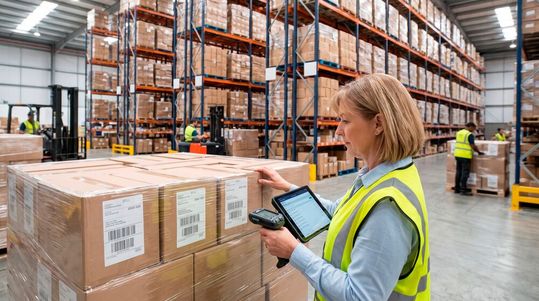
Um mögliche Cyberrisiken innerhalb dieser Infrastruktur zu identifizieren, haben die Experten von Kaspersky Security Services verschiedene Angriffsvektoren untersucht. Dabei entdeckten sie einen neuen Angriffsvektor, der eine Schwachstelle in einem Barcode-Scanner eines führenden Herstellers ausnutzt. Solche Geräte kommen nicht nur in der Lagerhaltung, sondern auch im Einzelhandel und zahlreichen weiteren Branchen zum Einsatz.
Die entdeckte Schwachstelle betrifft die drahtlose Kommunikation zwischen Barcode-Scannern und ihren Basisstationen. In einer typischen Konfiguration überträgt der Handscanner erfasste Daten an eine Basisstation, die wiederum mit einem Computer oder einem anderen Geschäftssystem verbunden ist. Da zwischen Scanner und Basisstation keine Authentifizierung stattfindet, können Angreifer diese Verbindung unter bestimmten Voraussetzungen missbrauchen, um manipulierte Eingaben an den angeschlossenen Computer zu übermitteln.
In einem möglichen Angriffsszenario nutzen Mitarbeitende wie gewohnt einen drahtlosen Barcode-Scanner. Ein Angreifer in Bluetooth-Reichweite ermittelt zunächst die Adresse der zugehörigen Basisstation, beispielsweise durch passives Abhören des Datenverkehrs. Anschließend nutzt er die drahtlose Verbindung, um Tastatureingaben zu simulieren, die von der Basisstation an den angeschlossenen Computer weitergeleitet werden. Dieser interpretiert die Eingaben als legitime Nutzeraktionen, sodass Angreifer potenziell unautorisierte Befehle bis hin zur Ausführung von Schadcode imitieren können – ohne dass eine Interaktion des Mitarbeitenden erforderlich ist. Die Kaspersky-Experten beobachteten dieses Angriffsmuster bei Geräten verschiedener Hersteller.
Vom Barcode-Scanner zum Zugriff auf kritische Lagersysteme
Über den manipulierten Kommunikationsweg könnten Cyberkriminelle zunächst Zugriff auf einen Computer innerhalb des Lagernetzwerks erlangen. Der Barcode-Scanner dient dabei lediglich als Einfallstor. Entscheidend ist, welche Berechtigungen der betroffene Computer besitzt und mit welchen weiteren Systemen er innerhalb der Betriebsumgebung verbunden ist. Unter ungünstigen Voraussetzungen könnten Angreifer diesen ersten Zugriff nutzen, um tiefer in die Infrastruktur vorzudringen und weitere kritische Systeme zu kompromittieren.
Auch andere vernetzte Lagergeräte betroffen
Nach Einschätzung von Kaspersky könnten sich vergleichbare Angriffsszenarien auch über andere vernetzte Lagergeräte wie mobile Datenterminals (PDR) oder Thermodrucker realisieren lassen. Dadurch könnten potenziell auch zentrale Anwendungen wie Lagerverwaltungssysteme (Warehouse Management Systems, WMS) ins Visier geraten.
Die möglichen Auswirkungen reichen entsprechend über einzelne kompromittierte Geräte hinaus. Da moderne Lieferketten in hohem Maße von digital vernetzten Prozessen abhängen, können Störungen in zentralen Lagerverwaltungssystemen erhebliche betriebliche und wirtschaftliche Folgen haben. Angesichts eines weltweiten E-Commerce-Umsatzes von mehr als sechs Billionen US-Dollar, der sich seit dem Jahr 2019 nahezu verdoppelt hat, können bereits Verzögerungen in der Lieferkette hohe finanzielle Schäden und Reputationsverluste verursachen. Die identifizierten Angriffsvektoren stellen deshalb nicht nur für die Logistikbranche, sondern auch für den Einzelhandel und weitere Branchen, in denen entsprechende Geräte eingesetzt werden, ein potenzielles Cyberrisiko dar.
Ein Barcode-Scanner gefährdet ganzes Ökosystem
„Der moderne Einzelhandel und die Logistik sind heute auf allen Ebenen digitalisiert – von unternehmensweiten Managementplattformen bis hin zu einzelnen Geräten, die Mitarbeitende täglich nutzen“, sagt Sergey Sidorov, Head of Industrial Security Services bei Kaspersky. „Durch diese umfassende Vernetzung kann jede Technologie zum Einfallstor für Cyberangriffe werden und damit die Sicherheit des gesamten Ökosystems gefährden. Wie unsere Analyse zeigt, kann dafür bereits ein einzelner Barcode-Scanner ausreichen. Unternehmen aus Logistik und Einzelhandel sollten Cybersicherheit deshalb auf allen Ebenen ihrer Geschäftsprozesse konsequent priorisieren.“
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Wie sich vernetzte Lagerumgebungen schützen lassen:
Neue Geräte vor der Integration überprüfen: Jedes Gerät sollte vor der Anbindung an das Unternehmensnetzwerk einer Sicherheitsprüfung unterzogen werden.
Drahtlose Schnittstellen absichern: Nicht benötigte Bluetooth-Verbindungen sollten deaktiviert und starke Authentifizierungsmechanismen implementiert werden.
Netzwerke segmentieren: Durch eine konsequente Netzwerksegmentierung sollten Verbindungen zwischen Geräten und kritischen Systemen auf das notwendige Minimum beschränkt werden.
Systeme regelmäßig aktualisieren: Sicherheitsupdates sollten sowohl auf den eingesetzten Geräten als auch auf Lagerverwaltungssystemen zeitnah installiert werden.
Zugriffsrechte einschränken: Nutzerkonten sollten ausschließlich über die für ihre jeweiligen Aufgaben erforderlichen Berechtigungen verfügen.
Regelmäßige Angriffssimulationen durchführen: Um potenzielle Schwachstellen frühzeitig zu identifizieren, sollten Unternehmen ihre Sicherheitsmaßnahmen regelmäßig unter realistischen Bedingungen überprüfen. Dabei sind auch Insider-Bedrohungen durch Personen mit legitimen Zugangsdaten zu berücksichtigen.
Industrielle Umgebungen umfassend auf Schwachstellen prüfen: Mit dedizierten Services können Unternehmen potenzielle Sicherheitslücken in ICS-, OT- und vernetzten Geräten identifizieren, Konfigurationen und Zugriffspfade analysieren und gezielte Schutzmaßnahmen ableiten – ohne den laufenden Betrieb zu beeinträchtigen.
Spezialisierte Sicherheitslösungen einsetzen: Cybersecurity-Lösungen helfen Unternehmen, die Transparenz über ihre industrielle Infrastruktur zu verbessern und die Cybersicherheit nachhaltig zu stärken, ohne betriebliche Abläufe oder die Systemverfügbarkeit zu beeinträchtigen.